リスク管理フレームワーク
ひな型は出発点、仕立て直して自社の形になる
オーディットコア・ハブのアキラです。この記事では、リスク管理の代表的なフレームワークとして、COSOのERMとISO31000を取り上げます。
名前と中身を先に合わせたうえで、ひな型をどう自社の形へ仕立て直すのかまで見ていきましょう。
フレームワークは出発点で、業種・規制・文化・財務に合わせて仕立て直したときにだけ、自社のプログラムになります。
この一文が、今回の暗記対象なんです。ひとことで言えば、既成のひな型は借りた服のようなもので、採寸をしないとどこかで突っ張る、ということですね。
この記事で分かること
- 枠組み全体に付いた名前と、その一部分である内部統制やリスク許容度との違い
- COSOのERMを組み立てる8つの要素と、ISO31000の原則に数えないものの見分け方
- この論点で想定される出題型の切り方(定義・目的型/否定形で聞く型)
リスク管理フレームワーク(CFE-S3-D07-04)
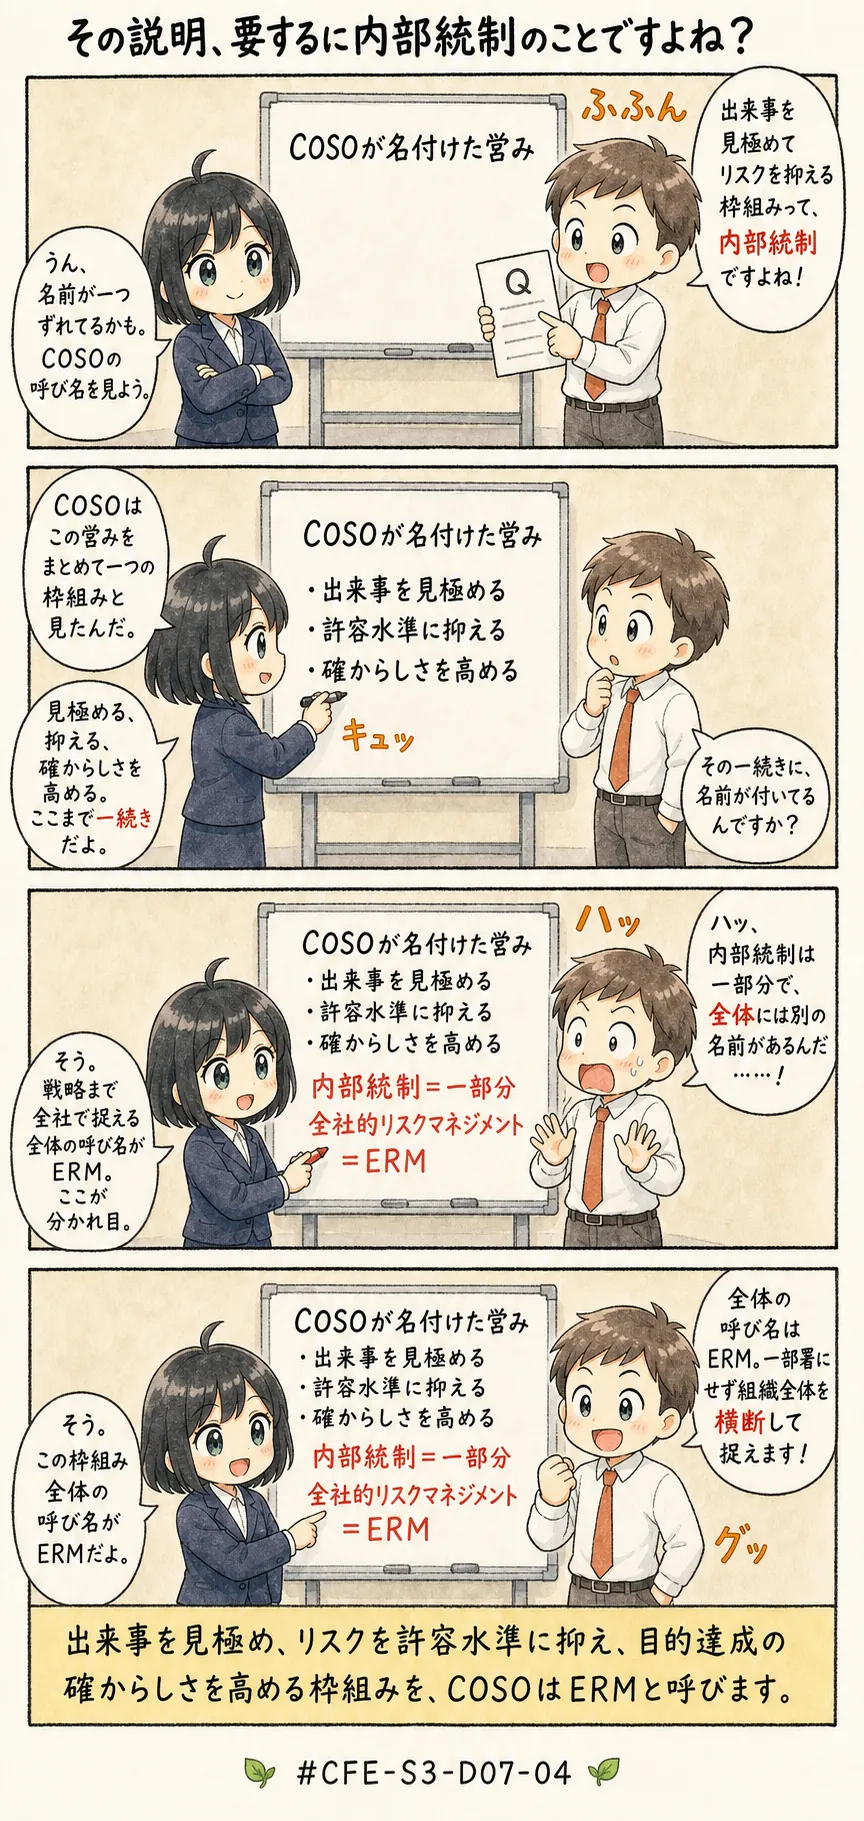
よくある誤解
単独で出てきたら誤りになる記述を、先に並べます。
- 出来事を見極めてリスクを許せる水準に収める枠組み全体を、内部統制と呼ぶ、とする説明
- リスク許容度という語が、枠組みそのものの名前だ、とする整理
- 既成のフレームワークは、そのまま当てはめれば自社のプログラムになる、という言い方
- 企業コンプライアンスは、COSOのERMを構成する要素の一つだ、とする説明
- 命令(マンデート)とコミットメントは、ISO31000が掲げる原則の一つだ、とする整理
誤解の一つ目と二つ目は、名前の取り違えです。部分の名前を、全体の名前として使っているんですね。
三つ目の誤解は、組織ごとの違いを織り込む工程を丸ごと飛ばしています。四つ目と五つ目の誤解は、名前に聞き覚えがあるだけです。
置かれている場所が違うんですよ。
この続きは、アプリの「テキストで学ぶ」で。
この論点の解説・「この論点はこう問われる」(出題の類型)・「試験テクニック」(解答の手順)・「覚え方」は、CFE 学習アプリの有料プランでお読みいただけます。
同じ論点の演習問題へそのまま進めます。
無料10問を試す(登録不要) 5日間無料で試す今日は決めない方へ: LINEで受け取る(無料)
論点ノートの新着と、CFE試験制度の更新をお届けします。いつでも解除できます。
全文が読める見本: マネーロンダリングの三段階、自白獲得面接の手順、不正のトライアングル