サイバー不正の発見策
記録から説明のつかない変化を拾う
オーディットコア・ハブのアキラです。この記事では、サイバー不正が起きてしまった後に気づく側、つまり発見策と兆候の拾い方を整理していきます。
止める仕組みと気づく仕組みが混ざりやすいところですから、役割の違いから押さえていきましょう。
発見策は入口で止める働きではなく、記録に残った変化のうち、正規の運用では説明のつかないものを拾い上げて知らせる働きです。
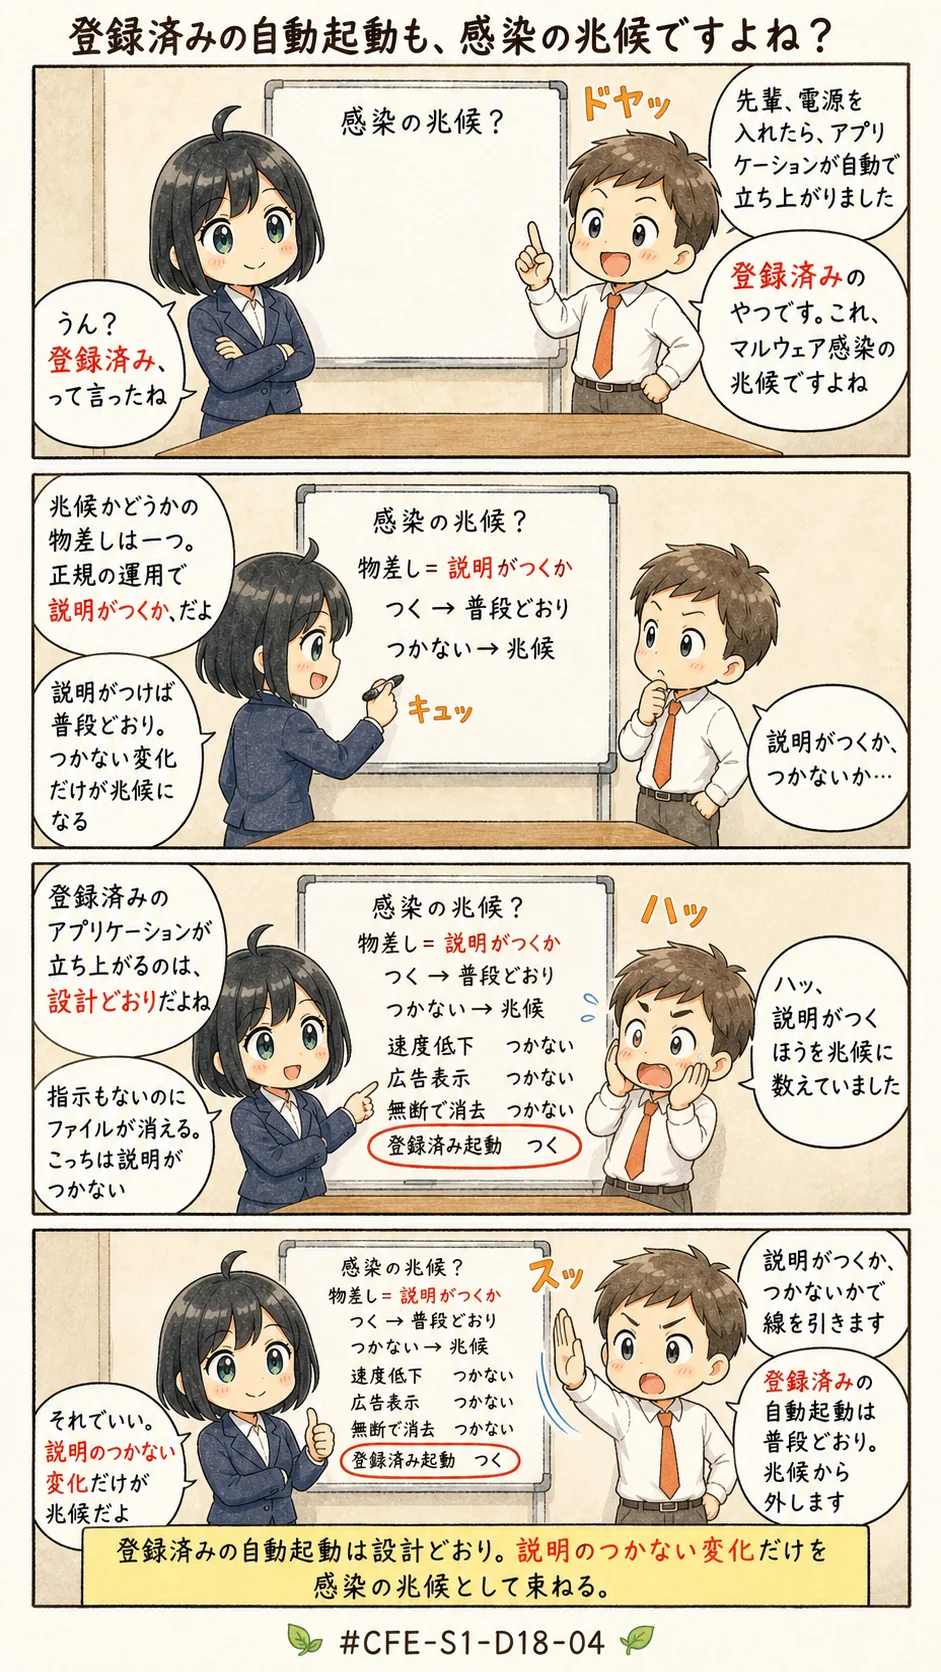
この一文が、今回の暗記対象なんです。ひとことで言えば、兆候かどうかを分けているのは目立ち方ではなく、正規の運用で説明がつくかどうかということですね。
仕組みの側も、見張る、知らせる、止める、振り分けるという動詞で切り分けていきましょう。
この記事で分かること
- 発見策は、記録に残った変化のうち正規の運用では説明のつかないものを拾い上げて知らせる働きであること
- 内部者による不正の兆候は、点検されない記録と緩んだ権限という地味な形で現れること
- 出題では、兆候・レッドフラグ識別、予防策・発見策の入れ替え、階層すり替えという三つの切り口が想定されること
サイバー不正の発見策(CFE-S1-D18-04)
よくある誤解
ここで扱うのは、起きてしまった後に気づく側です。単独で示されたら誤りになる記述を並べておきます。
- 起動のたびに、登録された正規のアプリケーションが自動で立ち上がる動きを、感染の兆候として数える記述
- 説明のつかない継続的な速度の低下や、本人の操作によらないファイルの消去を、兆候から外す記述
- 怪しい振る舞いを見張って知らせる仕組みと、通信を入口で止める仕組みを、同じ働きとして扱う記述
- 利用者の役割に合わせて権限を振り分ける方式を、怪しい活動を見つけ出す仕組みとして扱う記述
- 最小限の権限しか与えていない状態や、通常の時間帯での実行を、統制が弱っているしるしとして数える記述
理由は三通りに分かれます。上の箇条書きの一つ目と五つ目は、設計どおりの正常な運用を異常の側に数えているんです。
二つ目は逆に、拾うべき変化を落としています。三つ目と四つ目は、役割の取り違えですね。
止めるのか、振り分けるのか、気づいて知らせるのかが混ざっているんです。
この続きは、アプリの「テキストで学ぶ」で。
この論点の解説・「この論点はこう問われる」(出題の類型)・「試験テクニック」(解答の手順)・「覚え方」は、CFE 学習アプリの有料プランでお読みいただけます。
同じ論点の演習問題へそのまま進めます。
無料10問を試す(登録不要) 5日間無料で試す今日は決めない方へ: LINEで受け取る(無料)
論点ノートの新着と、CFE試験制度の更新をお届けします。いつでも解除できます。
全文が読める見本: マネーロンダリングの三段階、自白獲得面接の手順、不正のトライアングル