サイバー不正の予防策
守る手立てか、業務が回るかで見る
オーディットコア・ハブのアキラです。この記事では、サイバー不正を起こさせない側、つまり予防策として何が正当な統制と呼べるのかを整理していきます。
耳当たりのよい言葉が増えるところですから、見分ける手がかりを先に持っておきましょう。
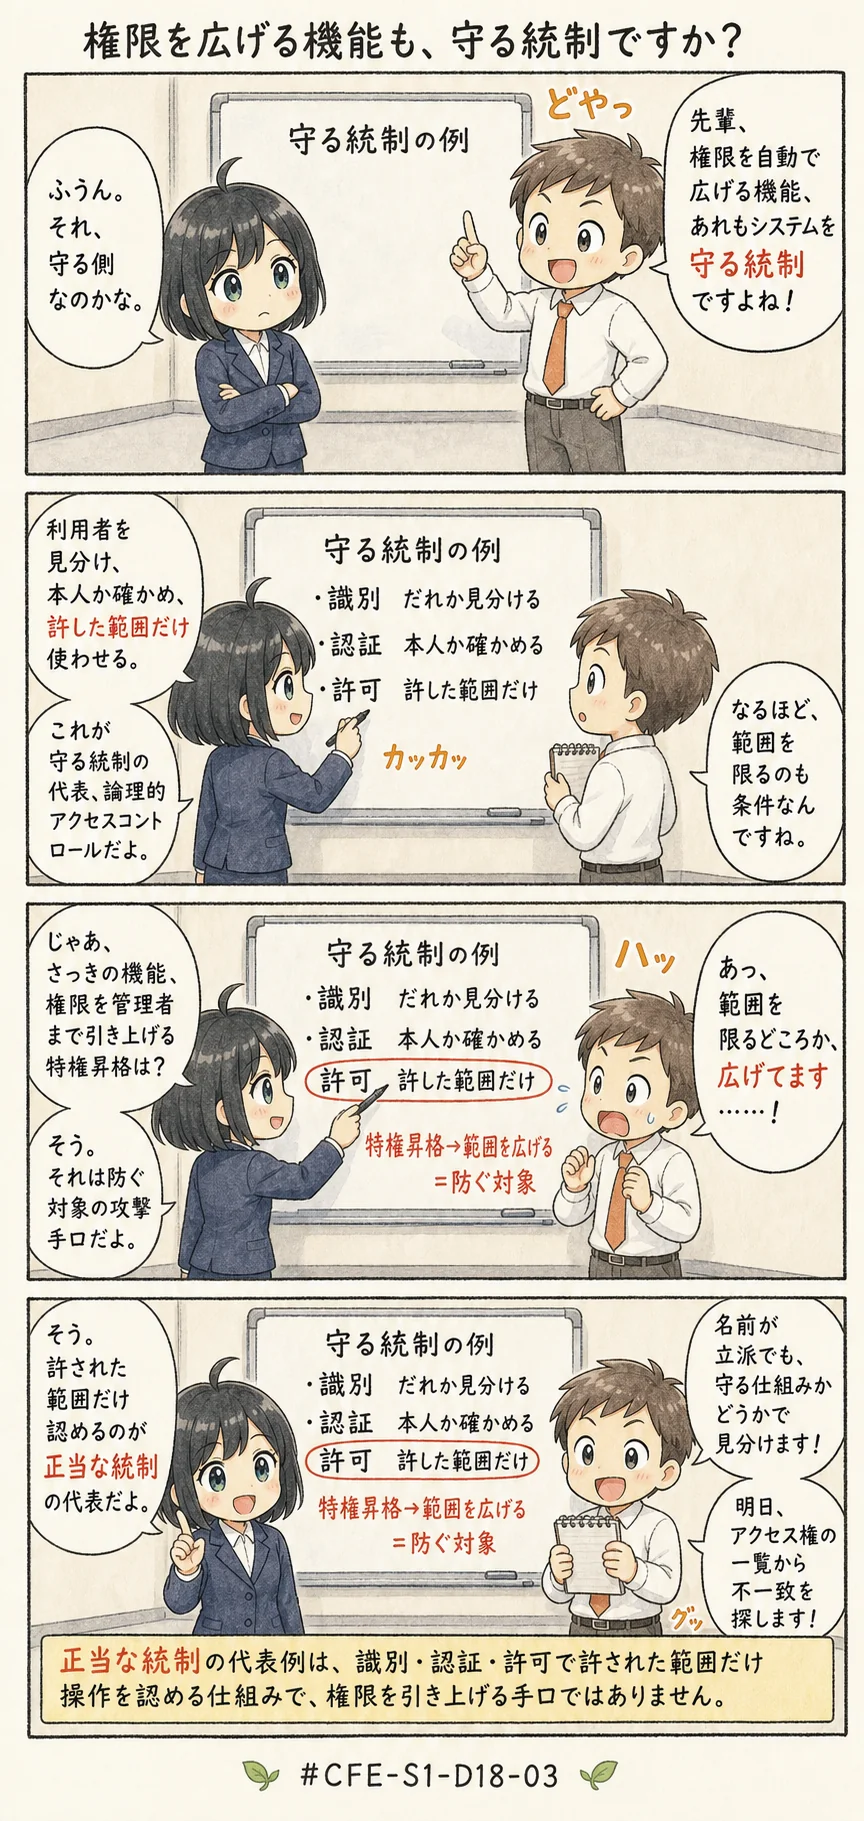
予防策として正当なのは、利用者を識別し、本人性を認証し、許された範囲だけ操作を認める仕組みや、判明している弱点をふさぎ続ける運用のような、守るために設けられた手立てであって、名前の響きや権限を広げる働きはその根拠になりません。
この一文が、今回の暗記対象なんです。ひとことで言えば、守りかどうかは名前の響きではなく、誰にどこまで許すかで決まるということですね。
しかも保護の統制と生産性はトレードオフの関係ですから、業務が止まるほど極端な策は管理策としては落ちる。ここを二つセットで覚えておきましょう。
この記事で分かること
- 予防策として正当なのは、識別・認証・許可を担う仕組みや、判明している弱点をふさぎ続ける運用であること
- 保護の統制と生産性はトレードオフの関係で、業務が止まる極端な策や守りを弱める運用は管理策として残らないこと
- 出題では、予防策・発見策の入れ替え、絶対語・範囲の広狭、権限の踏み越えという三つの切り口が想定されること
サイバー不正の予防策(CFE-S1-D18-03)
よくある誤解
守りの話になると、耳当たりのよい言葉が増えます。単独で示されたら誤りになる記述を、先に並べておきましょう。
- 安全そうな名前が付いた仕組みを、はじめから備わっている防御手段として扱う記述
- 実行中のプログラムの権限を管理者権限まで引き上げる手法を、統制の一種として扱う記述
- 全社の対策として、業務用の端末を外部の可搬媒体からのみ起動する運用に限る記述
- 業務上必要なものまで含めて、電子メールの添付ファイルを一切開かせない運用を妥当な管理策として挙げる記述
- 覚えやすさを優先して、全社員に共通のパスワードを使い回させる運用を対策として挙げる記述
理由を分けて書いておきます。上の箇条書きの一つ目は、名前の響きを裏づけの代わりにしているんですね。
二つ目は、守る側と破る側の取り違えです。権限を引き上げる手法は、統制によって防ぐべき対象なんですよ。
三つ目と四つ目は、向きこそ守りです。ところが、業務が止まるほど極端で、管理策として成り立ちません。
五つ目にいたっては、一つの漏えいが全体の突破に直結します。守りをかえって弱めてしまうんです。
この続きは、アプリの「テキストで学ぶ」で。
この論点の解説・「この論点はこう問われる」(出題の類型)・「試験テクニック」(解答の手順)・「覚え方」は、CFE 学習アプリの有料プランでお読みいただけます。
同じ論点の演習問題へそのまま進めます。
無料10問を試す(登録不要) 5日間無料で試す今日は決めない方へ: LINEで受け取る(無料)
論点ノートの新着と、CFE試験制度の更新をお届けします。いつでも解除できます。
全文が読める見本: マネーロンダリングの三段階、自白獲得面接の手順、不正のトライアングル